
Вы установили приложение — например считыватель PDF или «помощник банка» — и при первом запуске оно просит включить Специальные возможности, доступ к уведомлениям или разрешение «показывать поверх». Это не всегда безобидно: такие права открывают путь к перенаправлению экранов и чтению сообщений, и ими нередко злоупотребляют банковские трояны.
Что происходит, когда вы даёте эти права
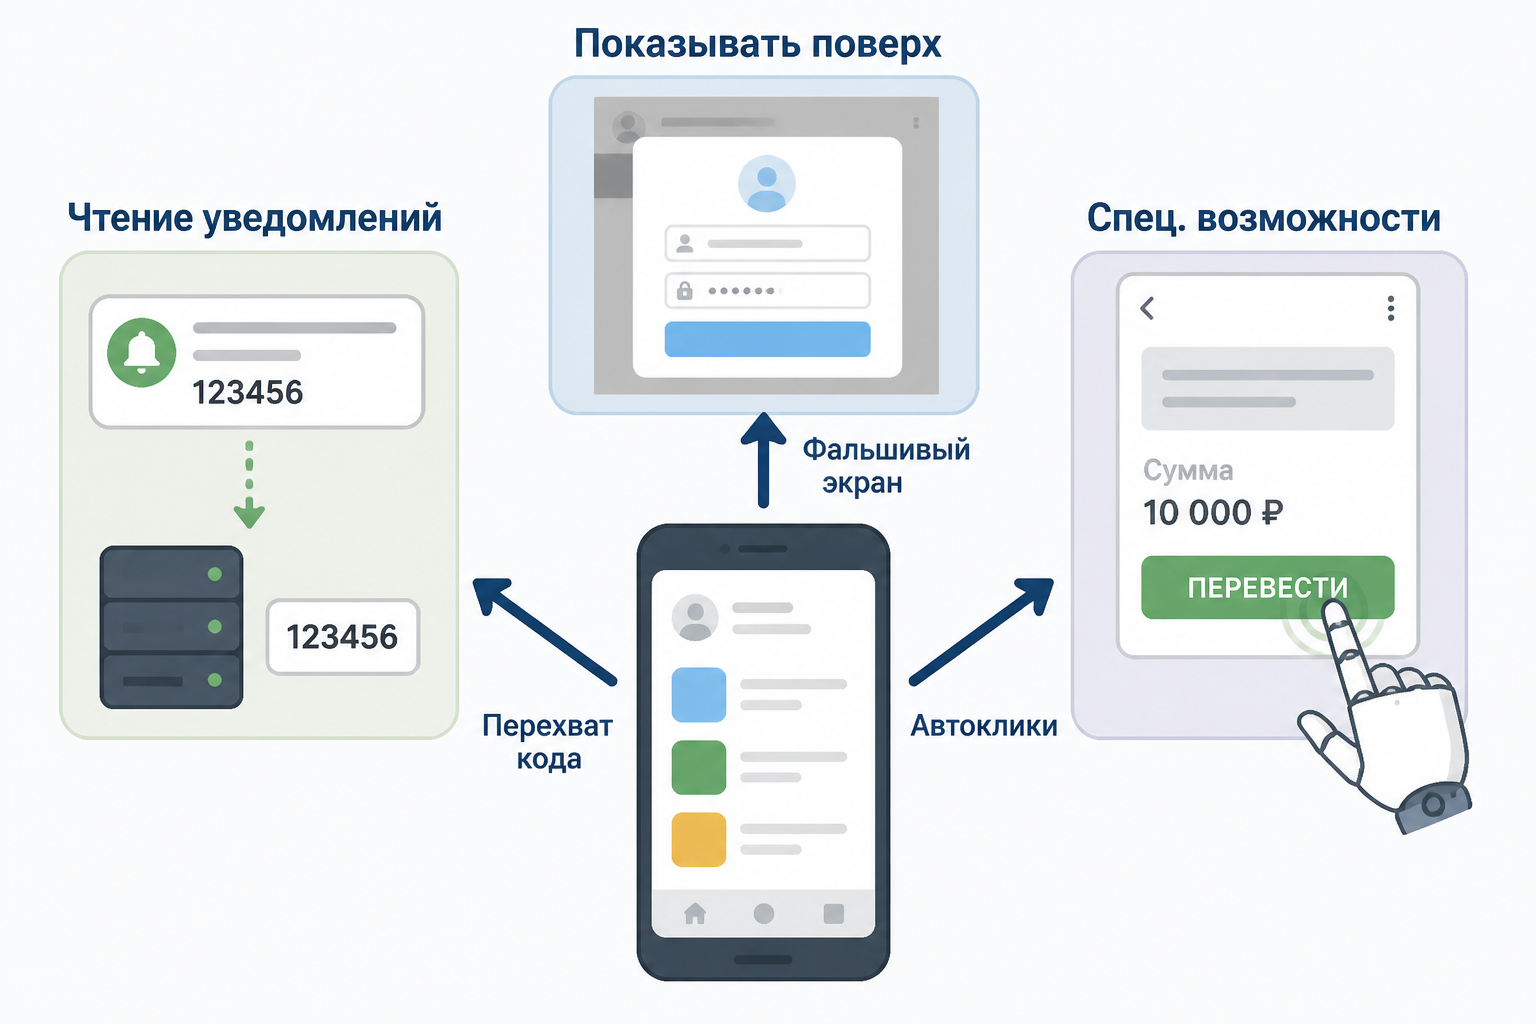
Доступ к уведомлениям позволяет приложению читать текст пушей и SMS — в том числе коды подтверждения. Разрешение «показывать поверх» даёт возможность показывать свои экраны поверх банковских приложений. Специальные возможности (Accessibility) используют для автоматизации нажатий и управления интерфейсом. В комбинации это позволяет злоумышленникам подменять экран входа в банк, перехватывать коды и даже имитировать клики для переводов.
Как мошенники добиваются этих прав
Частая схема — приложение выглядит полезным и при первом запуске показывает инструкцию с просьбой включить права «чтобы всё работало». Исследователи документировали случаи, когда через такой сценарий троян устанавливался и затем использовал overlay и чтение уведомлений для кражи логинов и кодов подтверждения.
Что нельзя делать
- Не давайте такие права приложениям, скачанным по ссылке из мессенджера или с непроверенных сайтов — даже если на экране говорится, что это необходимо для работы.
- Не вводите пароли и коды на экранах, которые появились сразу после такой просьбы и кажутся «системными» или похожими на обновление.
- Не полагайтесь на одно действие вроде отзыва одного права как на гарантию полного удаления угрозы — при серьёзной компрометации может потребоваться более глубокая очистка устройства.
Первые безопасные шаги, если вы столкнулись с такой просьбой
Если приложение только что попросило включить права — лучше отменить, закрыть программу и удалить её. Если вы уже разрешили и подозреваете вред:
- Отключите сеть (включите авиарежим, выключите Wi‑Fi и Bluetooth), чтобы прервать связь вредителя с управляющим сервером.
- Отзовите специальные права и права администратора: отключите подозрительные сервисы в Специальные возможности, отзовите доступ к уведомлениям и права «показывать поверх».
- Попробуйте удалить приложение; если не получается — перезагрузите устройство в безопасном режиме и удалите оттуда.
- Если приложение всё равно остаётся или вы не уверены в чистоте телефона — сделайте резервную копию важных данных и рассмотрите сброс к заводским настройкам.
- Просканируйте устройство проверенным мобильным решением, смените пароли и при необходимости свяжитесь с банком с другого, чистого устройства.
Эти шаги соответствуют рекомендациям исследователей и производителей инструментов по реагированию на мобильные банковские трояны.
Короткое правило: не включайте «Специальные возможности», доступ к уведомлениям или «показывать поверх» для приложений из сомнительных источников; при малейшем подозрении отключите сеть, отзовите права и удалите программу.
Ограничение: не каждое приложение с такими запросами вредоносно — это легитимные возможности платформы. Однако сочетание происхождения приложения (сайдлоад по ссылке, поддельные «обновления») и скрытого поведения после включения прав повышает риск.





