
Вы подключили телефон к общественной зарядке, отлучились на пару минут — и позже увидели системное окно с предложением «Доверять этому компьютеру» или режим передачи данных включился сам. Странно и тревожно: так ли просто отдать доступ к файлам и учёткам?
Короткий ответ
Исследование, представленное на конференции USENIX Security в 2025 году, показало, что специально сконструированный злонамеренный зарядник или кабель может поддельно подтвердить системный USB‑диалог и установить доступ к данным телефона (или, если включена отладка, к ADB). Производители выпустили патчи, но из‑за разных версий и настроек часть устройств остаётся уязвимой.
Как это работает, без технических деталей
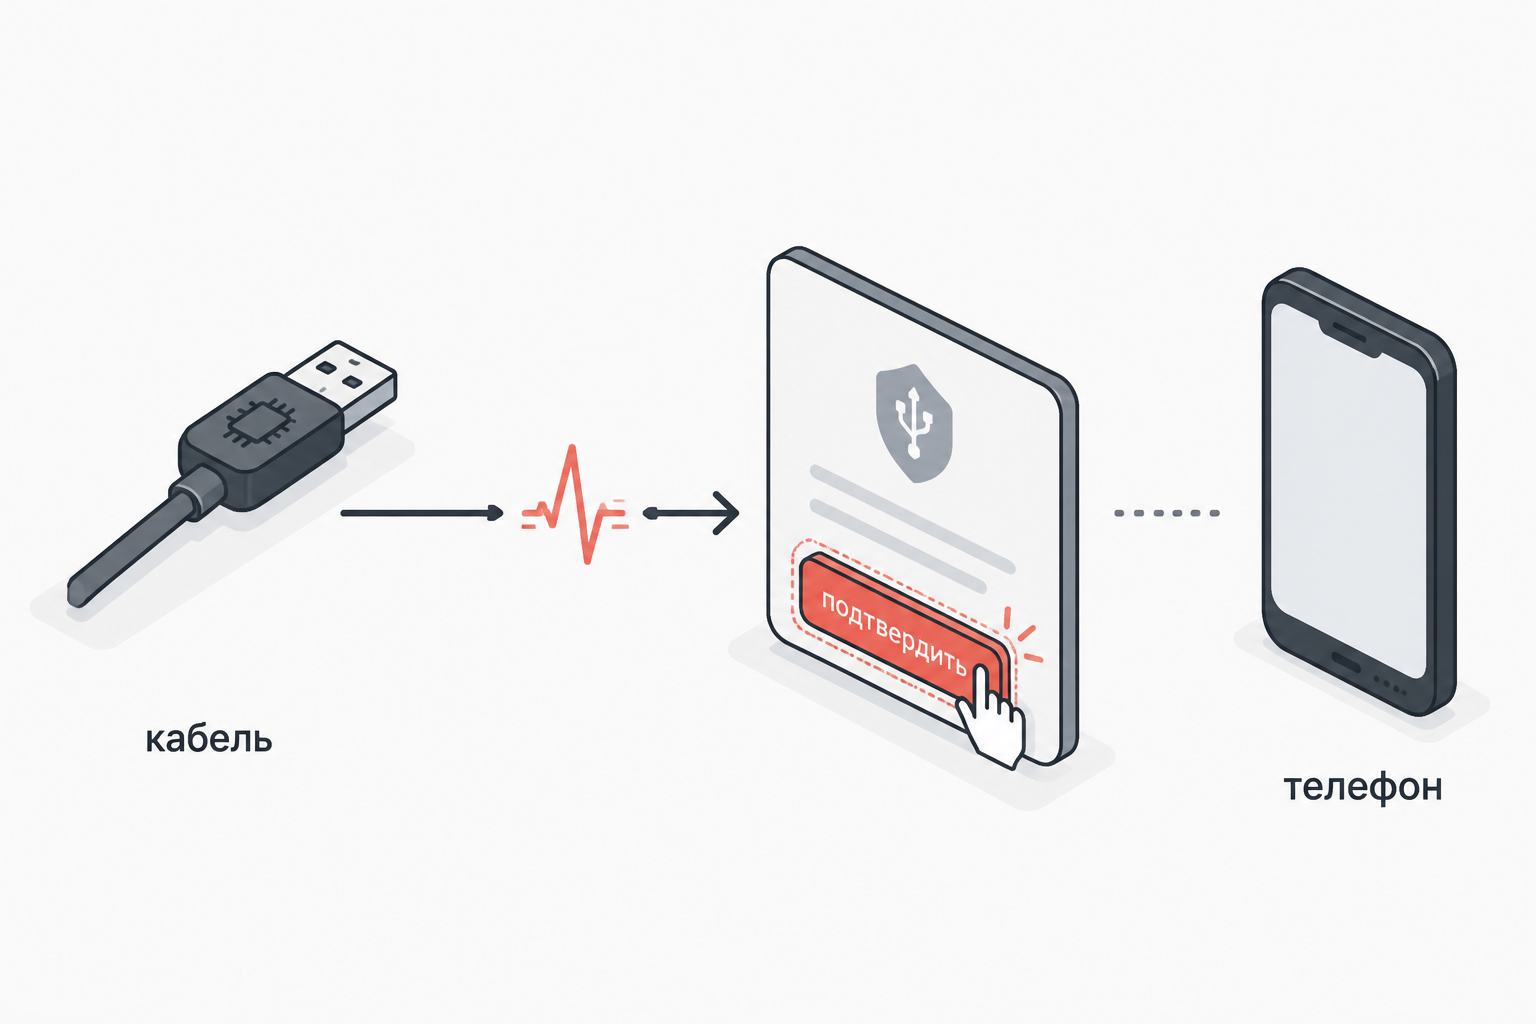
- Зарядник или кабель может имитировать ввод — фактически «нажимая» кнопку подтверждения в системном окне, которое обычно просит разрешить передачу данных.
- После подтверждения устройство предлагает режим передачи файлов (MTP/PTP) или, при включённой отладке, разрешает ADB‑доступ — это даёт возможность копировать файлы или управлять телефоном.
- Исследователи показали несколько техник обхода защитных механик; на некоторых протестированных моделях им удалось получить доступ к чувствительным файлам, а в редких случаях — даже с заблокированных устройств.
Кто в зоне риска
- Пользователи устройств без последних обновлений безопасности: Apple и Google внесли исправления (например, iOS 18.4 и обновления Android 15/патчи), но не все телефоны получили эти обновления.
- Те, у кого в телефоне включена отладка по USB (USB‑Debugging) — это значительно повышает риск.
- Если телефон был разблокирован в момент подключения, многие техники становятся легче реализуемыми.
- Важно: исследование тестировало ограниченное число моделей, и в публичных источниках нет подтверждённых массовых случаев атак в зарядках — но существование коммерчески доступных имплантированных кабелей делает сценарии таргетированных атак правдоподобными.
Что реально поможет (простые и проверенные шаги)
- Обновите систему: поставьте официальные обновления безопасности — это главное средство защиты.
- Избегайте публичных USB‑портов: лучше заряжать телефон от собственной розетки через ваш кабель или использовать power bank.
- Используйте «только питание» кабель или USB‑блокер: такие кабели прерывают линии передачи данных, но они могут снижать скорость зарядки и ограничивать функции Power Delivery.
- Держите телефон заблокированным: не оставляйте экран разблокированным при подключении к чужим кабелям; многие техники требуют, чтобы устройство было доступно в момент установки соединения.
- Выключите отладку по USB, если не используете её: периодически отзывайте авторизации USB‑отладки в настройках.
- Для организаций: рассматривать профессиональные методы обнаружения — например, инвентаризацию кабелей и RF‑мониторинг в чувствительных помещениях.
Нельзя гарантировать, что визуальная проверка кабеля заметит скрытый имплантат: такие устройства существуют и выглядят как обычные кабели. Также стоит помнить, что короткая быстрая подзарядка не обязательно означает компрометацию — многое зависит от модели телефона, настроек и времени атаки.
Правило на выход: если вы заряжаете телефон в общественном месте, используйте свой зарядник или power bank, держите экран заблокированным и следите за обновлениями ОС. Это простые шаги, которые существенно снижают риск.





