
Вы стоите у столика или у стойки самоката, достаёте телефон и собираетесь отсканировать QR‑код на наклейке или чеке. Это привычное действие — и именно им пользуются мошенники: они подменяют коды, чтобы перенаправить платёж не продавцу, а себе.
Как подменяют QR‑коды
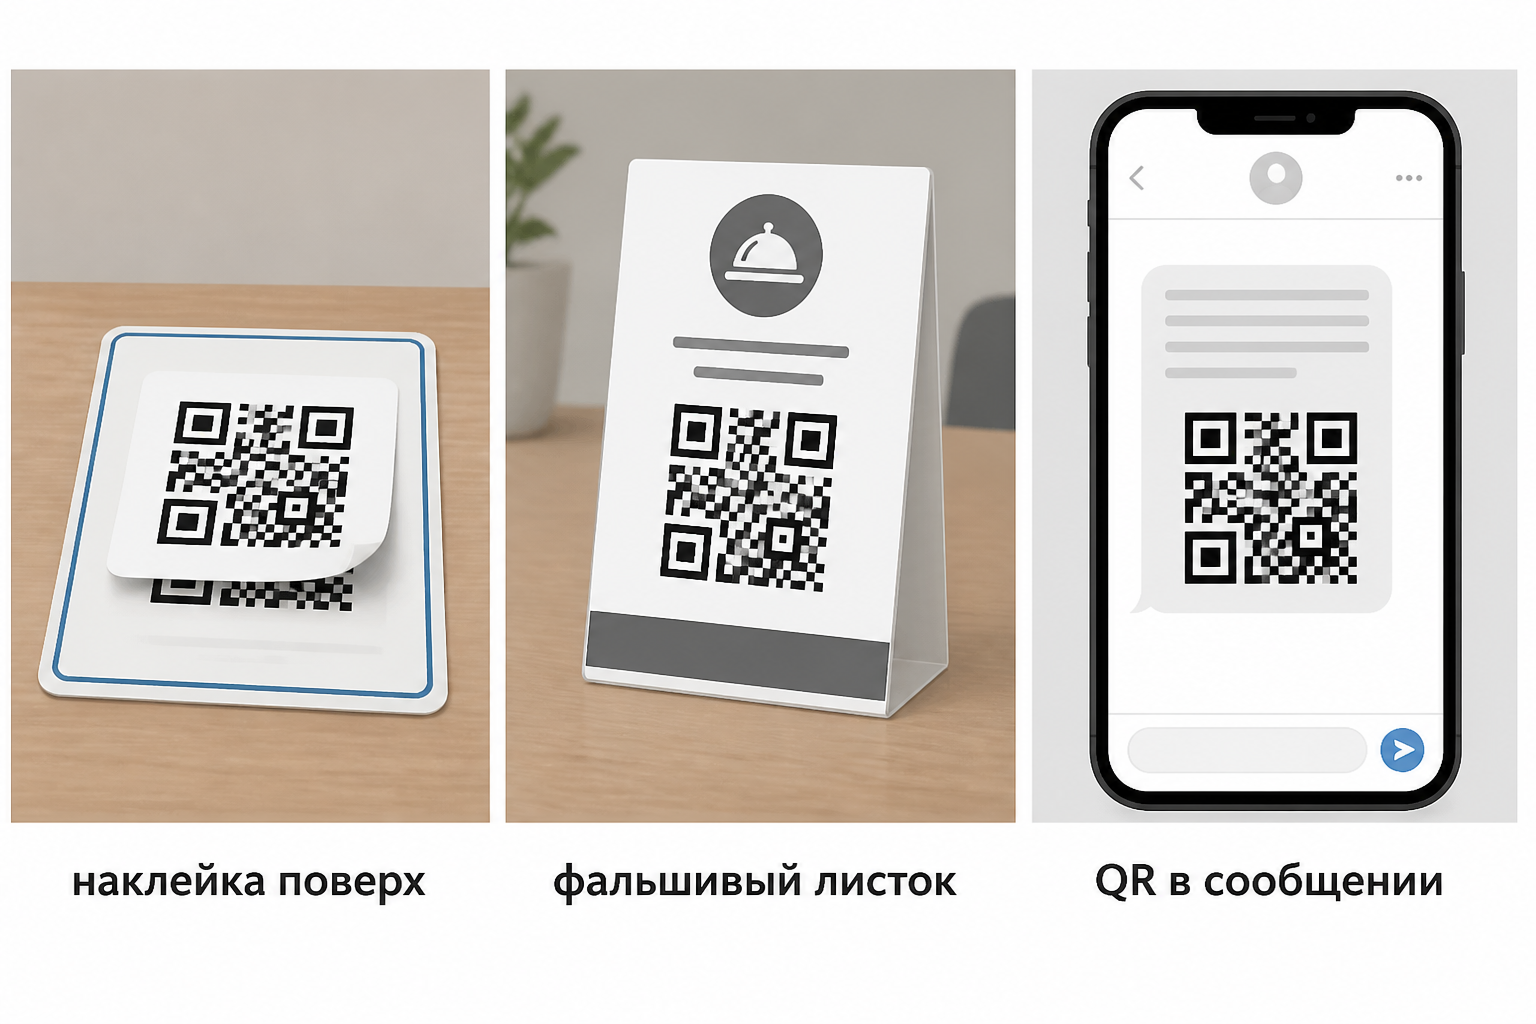
По проверенным сообщениям правоохранителей и экспертов мошенники используют простые и заметные приёмы:
- наклейки с чужим кодом, приклеенные поверх оригинального QR на столе или терминале;
- фальшивые таблички и листовки с поддельными кодами вместо официальных указателей;
- QR‑коды в фишинговых письмах или сообщениях, ведущие на поддельные страницы.
Что проверить перед оплатой
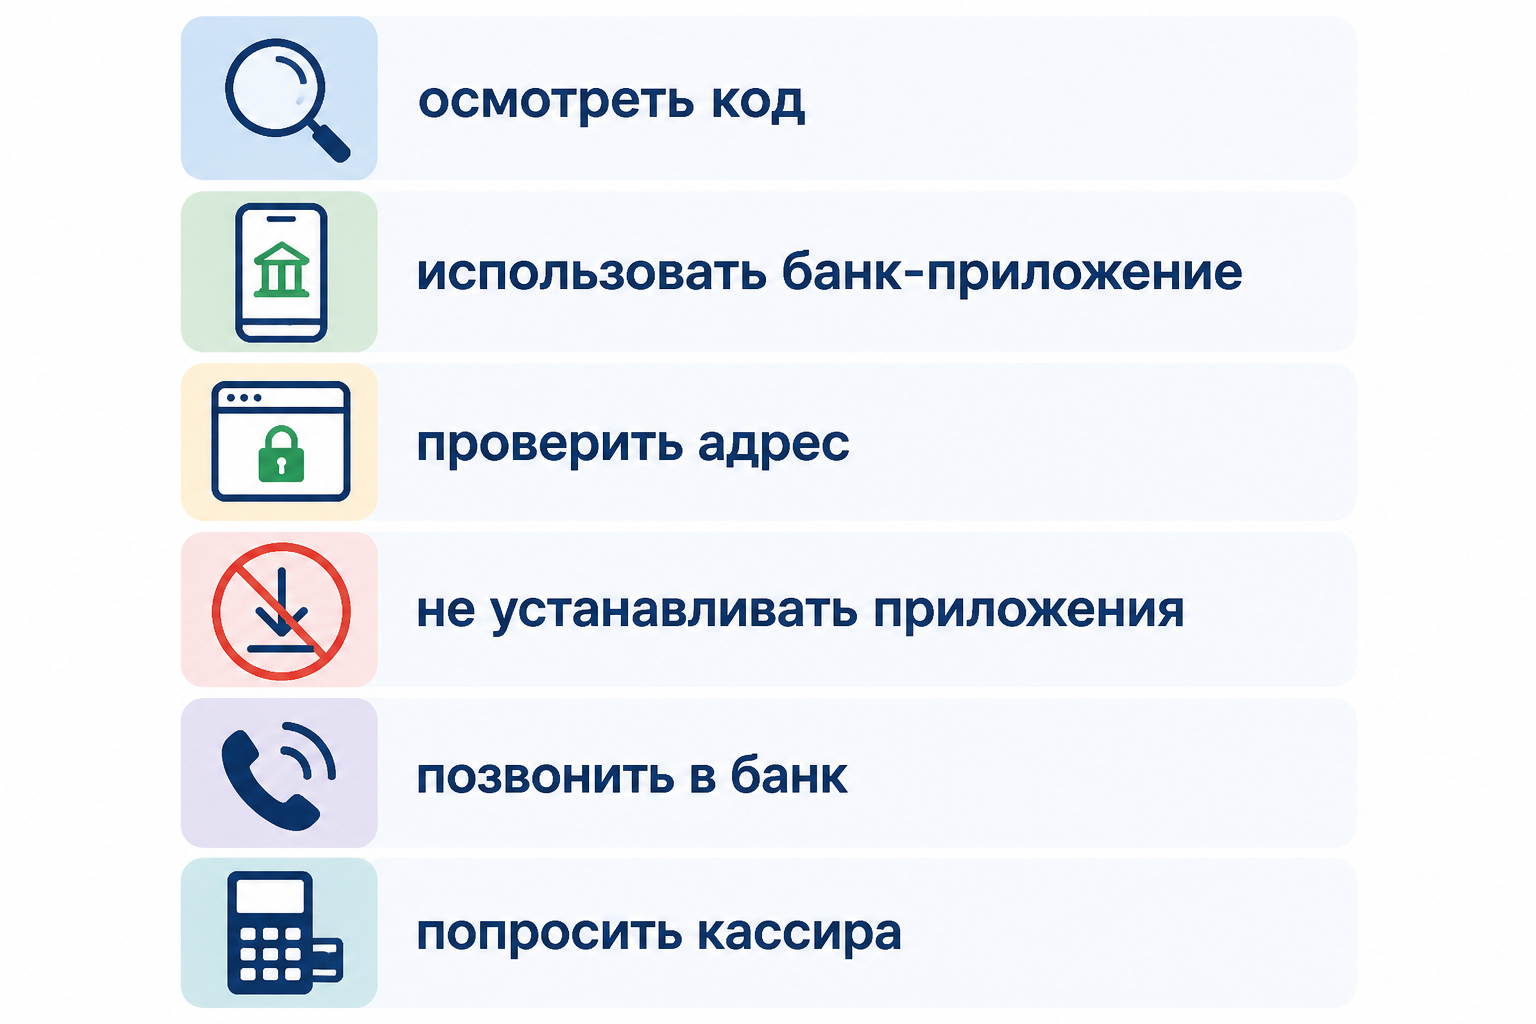
Эти простые проверки помогают заметно снизить риск. Делайте их в указанном порядке — прямо перед подтверждением платежа:
- Визуально осмотрите код. Если QR напечатан на отдельной бумажной наклейке, криво приклеен, «торчит» над табличкой или лежит поверх другого кода — не сканируйте.
- Старайтесь начать платёж из официального банковского приложения. При корректной реализации приложение покажет имя мерчанта или реквизиты получателя до подтверждения платежа — сверните их перед отправкой.
- После сканирования проверьте адрес в браузере. Убедитесь, что открыт нормальный защищённый сайт (HTTPS, значок замка) и что домен не выглядит поддельным (слова не искажены, нет подозрительных зон). Если страница просит ввести реквизиты карты, CVV или код из SMS в форме — закройте её и не вводите данные.
- Никогда не устанавливайте приложения по ссылке из QR. Официальные приложения скачивают из магазинов приложений; установка APK по ссылке — явный риск.
- Если что‑то смущает — зафиксируйте и позвоните в банк. Сфотографируйте код и место, сохраните адрес страницы и свяжитесь с банком по официальному номеру для блокировки карты и инструкции. Можно также сообщить в полицию.
- Попросите сотрудника заведения принять платёж другим способом. Попросите провести оплату через кассу или терминал — у персонала должен быть доступ к официальным методам оплаты.
Если вы уже подтвердили оплату по подозрительной странице
Свяжитесь с банком сразу же и подайте заявку на оспаривание операции; специалисты отмечают, что скорость реакции влияет на шанс возврата средств. Также можно обратиться в полицию с фотографиями места и сохранённым URL.
Короткое, но важное уточнение. С 1 сентября 2026 года началась фазированная адаптация единого визуального стандарта универсального платёжного QR‑кода, и в публичном пространстве QR‑меток стало больше — это делает простую физическую подмену удобнее для мошенников. При этом подтверждённые сообщения о подменах в основном относятся к России; масштабы потерь в открытых источниках не подтверждают массовость в масштабах миллионов потерпевших.
Если запомнить одно правило: в сомнении не сканировать. Лучше оплатить картой на терминале или попросить кассира — это самый простой и безопасный шаг прямо сейчас.





