
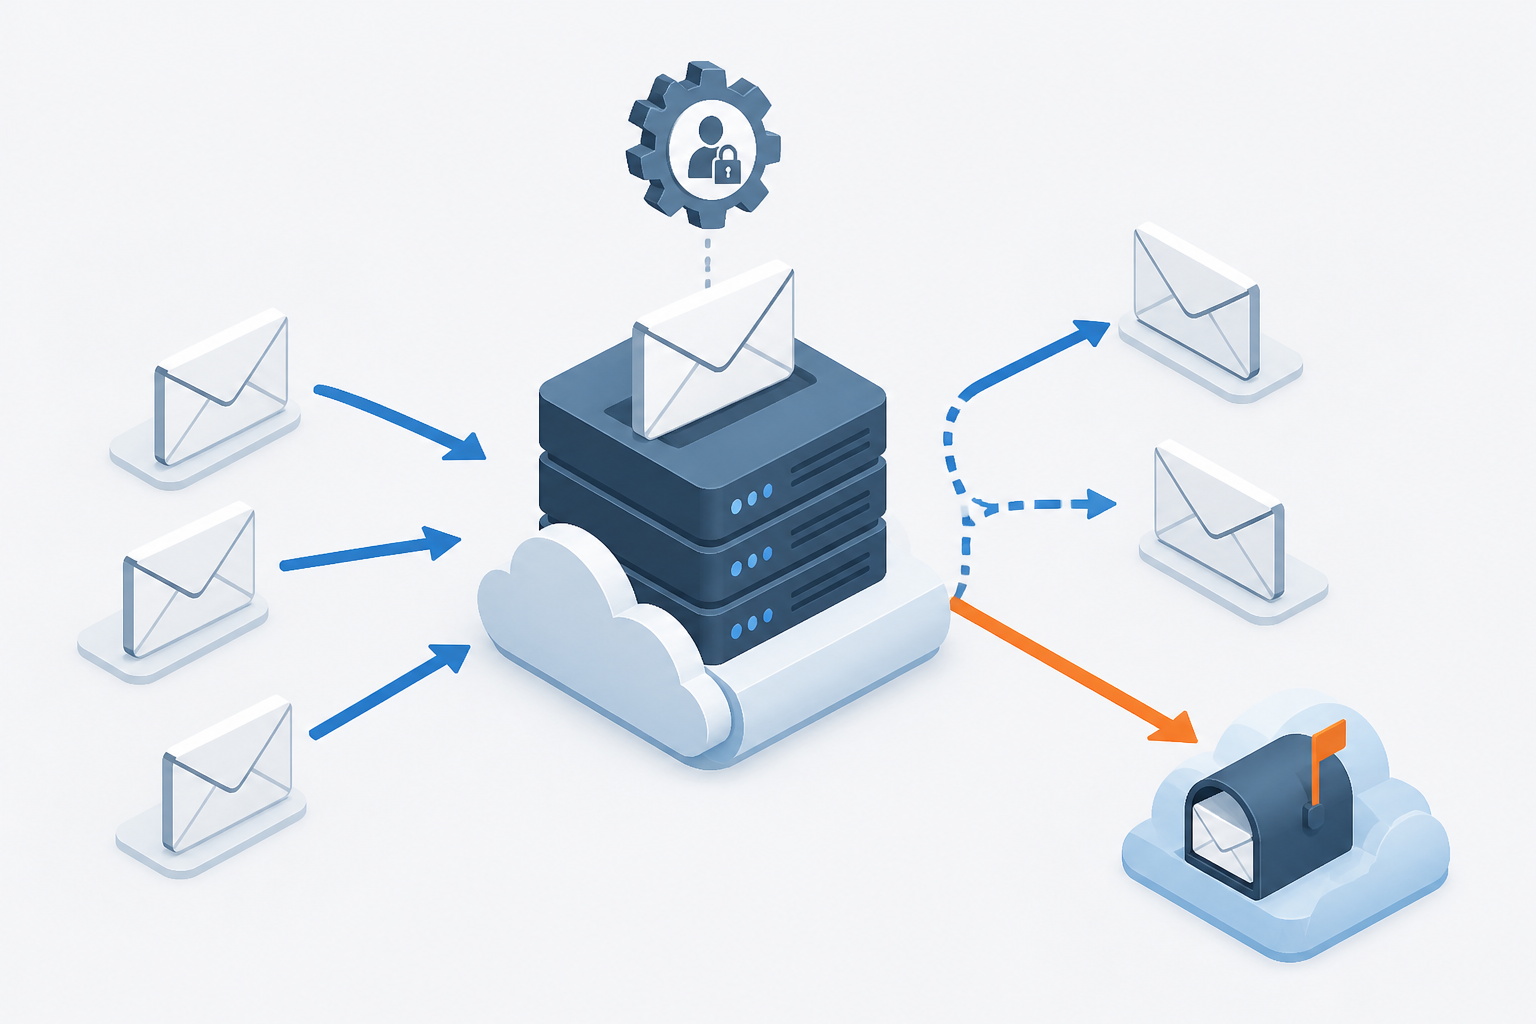
Вы открываете веб‑почту после уведомления о входе или замечаете, что не пришло важное письмо — и находите в настройках ничего подозрительного. Но одна из причин исчезновения копии письма может быть не в вашем пароле, а в том, что на уровне домена настроено «тихое» правило, которое делает скрытую копию и отправляет её куда‑то ещё.
Как это может работать без вашего участия
В сервисах корпоративной почты администратор домена может создать правило маршрутизации или content compliance, которое автоматически добавляет дополнительных получателей или делает BCC‑копии сообщений по заданному условию. Такие правила применяются на сервере к целым организационным единицам и сохраняются до тех пор, пока их не удалят в админ‑консоли — они не зависят от пароля конкретного пользователя.
В одном документированном случае исследователи Google Threat Intelligence Group описали, как злоумышленник с правами администратора создал доменное правило (названное «Patroit»), которое BCC‑пересылало подходящие письма на внешний Gmail‑адрес. После обнаружения использованный аккаунт был отключён.
Что можно проверить обычному пользователю прямо сейчас
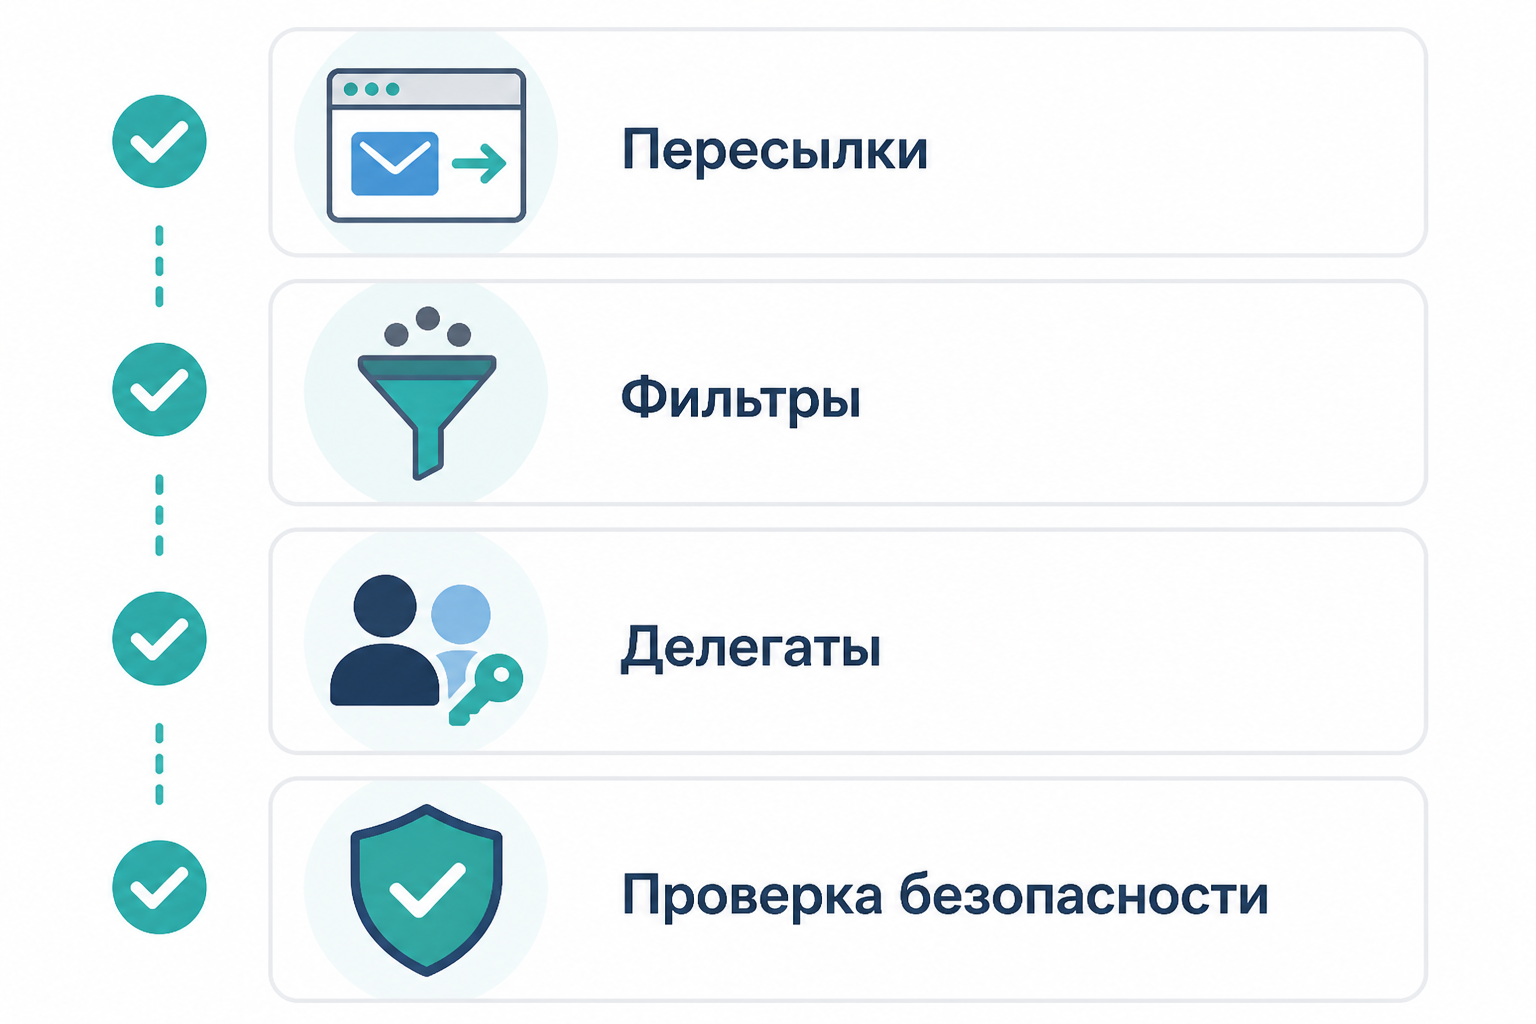
- Откройте Gmail в браузере и проверьте раздел Forwarding and POP/IMAP — удалите незнакомые адреса пересылки.
- Проверьте Filters and Blocked Addresses — удалите подозрительные фильтры, которые пересылают, архивируют или скрывают письма.
- В разделе Accounts and Import → Grant access to your account посмотрите делегатов и уберите неизвестных — делегат получает доступ к почте отдельно от пароля.
- Запустите Security Checkup в Google Account и отзовите доступ у неизвестных приложений или интеграций (особенно с правом чтения/отправки почты).
- Смените пароль, принудительно завершите все сессии и включите 2‑Step Verification — это уменьшит риск дальнейшего прямого входа по компрометированным учётным данным, но не удалит админ‑правила или делегатов автоматически.
Что должны сделать администраторы
- Проверить в Admin Console разделы Gmail → Compliance → Content compliance и Routing — искать неизвестные правила, которые добавляют внешних получателей или пересылают копии писем.
- Посмотреть админ‑аудит‑логи на создание или изменение правил и адресов назначения и сохранить копии логов для расследования.
- Агрегировать Workspace‑логи в SIEM и настроить оповещения на создание/изменение таких правил и добавление внешних получателей. Также проверить возможные векторы компрометации инфраструктуры и патчи для уязвимых компонентов (в отчёте упоминался REDCap как один из векторов).
Что важно учитывать
Описанный механизм подтверждён для корпоративной среды Google Workspace и требует прав администратора домена или компрометации инфраструктуры. В опыте, на который ссылаются исследователи, жертвами были организации (включая медицинские и академические) в Северной Америке. Для персональных @gmail.com‑аккаунтов добавление пересылки обычно требует подтверждения целевого адреса, поэтому «тихая» пересылка без доступа к почте получателя менее вероятна.
Короткое практическое правило: если вы обычный пользователь — начните с проверки пересылок, фильтров, делегатов и подключённых приложений и, при подозрении, сообщите об этом вашему администратору. Если вы администратор — проверьте content compliance/routing и аудит правил, чтобы понять, не использовал ли кто‑то админские возможности для незаметной утечки.





